Jedes moderne Managementbuch beschwört Verwundbarkeit, radikale Offenheit und psychologische Sicherheit. Führungskräfte richten hübsche Vorlagen in einem vermeintlich privaten Notion-Ordner oder Slack-Chat ein und wundern sich anschließend, warum Gespräche zu monotonen Jira-Statusberichten verkommen. Der Grund liegt nicht in mangelnder Kommunikationsbereitschaft: Mitarbeiter wissen genau, dass Unternehmens-Clouds kein Beichtgeheimnis kennen.
Das Transparenz-Paradoxon: Wie Überwachung Aufrichtigkeit erstickt
Im Jahr 2012 veröffentlichte Professor Ethan Bernstein von der Harvard Business School seine bahnbrechende Studie „The Transparency Paradox“ in der Fachzeitschrift Administrative Science Quarterly, gefolgt von seinem HBR-Leitartikel „The Transparency Trap“. Bernstein untersuchte das Verhalten von Mitarbeitern unter verschiedenen Graden der Beobachtbarkeit und stieß auf eine kontraintuitive Wahrheit: Übermäßige Transparenz und permanente Einsehbarkeit mindern die tatsächliche Leistung und unterdrücken ehrlichen Dialog.
Sobald Beschäftigte wissen, dass ihre Notizen oder Aussagen von Vorgesetzten oder Dritten eingesehen werden können, stellen sie Experimente ein und verfallen in das sogenannte „Bühnenverhalten“ (performing for observers). In offenen Bereichen wird Konformität vorgespielt. Erst hinter Sichtblenden — in geschützten Räumen — trauen sich Menschen, Risiken einzugehen, Missstände anzusprechen und Klartext zu reden. Bernstein schlussfolgerte: Für organisationales Lernen benötigen Teams zwingend „Zonen der Privatsphäre“ (zones of privacy).
Ein 1:1-Gespräch war ursprünglich genau als eine solche Schutzzone gedacht. Nach den Forschungen von Amy Edmondson (The Fearless Organization) bedeutet psychologische Sicherheit die Gewissheit, für Fehler, Zweifel oder Schwächen nicht abgewertet oder sanktioniert zu werden. Landen Notizen jedoch in Unternehmens-SaaS-Tools, setzt unmittelbar der Chilling-Effekt ein: Die innere Zensur greift, und das Meeting verliert jenen 50-fachen Hebel, den Andy Grove in High Output Management postulierte.
Die technische Illusion: Was hinter dem Schloss-Symbol steht
Viele Führungskräfte wiegen sich in Sicherheit: „Wir haben die Berechtigung auf »Nur ich und Mitarbeiter« gestellt — niemand sonst sieht das.“ In modernen Enterprise-SaaS-Umgebungen ist dies ein gefährlicher Trugschluss.
- Notion Enterprise & Workspace Owners: Laut offizieller Notion-Dokumentation haben Workspace-Inhaber umfassenden administrativen Zugriff. Die Funktion „Workspace Content Export“ gestattet Administratoren den Komplett-Export des Workspace — einschließlich privater Seiten im persönlichen Bereich der Mitarbeiter. Verlässt jemand das Unternehmen, kann die IT sämtliche privaten Seiten per Klick einem Kollegen übertragen (Transfer private pages), wodurch vertrauliche Reflexionen ungeschützt weitergereicht werden.
- Slack Compliance Exports & Hintergrund-DLP: In den Tarifen Plus und Enterprise Grid ermöglicht Slack sogenannte Compliance-Exporte, die geschlossene Channels und private Direktnachrichten (1:1 DMs) unbemerkt archivieren. Über die Slack Discovery API binden Großunternehmen zudem DLP-Systeme ein, die Nachrichten in Echtzeit analysieren.
- Enterprise AI & RAG-Rechte-Lecks: Mit Slack AI, Notion AI und Microsoft Copilot durchkämmen Sprachmodelle via RAG kontinuierlich interne Wissensspeicher. Schon eine kleine Fehleinstellung bei vererbten Rechten (Over-Permissioning) genügt, damit eine KI sensible Zitate aus einem 1:1 als Antwort auf die Suchanfrage eines fremden Kollegen ausgibt.
Haftungsrisiken für HR und Justiziare: Wenn Notizen zur Beweislast werden
Ungeschützte 1:1-Protokolle gefährden nicht nur die Unternehmenskultur, sondern schaffen erhebliche rechtliche Risiken für die Organisation.
Im angelsächsischen Prozessrecht regelt das Verfahren eDiscovery (u. a. FRCP Rule 26/34) die Offenlegung elektronischer Daten (ESI). Klagt ein gekündigter Mitarbeiter wegen Diskriminierung oder unberechtigter Entlassung, erzwingt ein gerichtlicher Beweisbeschluss die Herausgabe aller internen Manager-Notizen.
Im vertraulichen Gespräch notiert ein Teamleiter oft spontane Eindrücke: „Wirkt unkonzentriert, womöglich familiäre oder gesundheitliche Überlastung“ oder „Ständige Diskussionen über Arbeitszeiten nerven“. Vor Gericht werden solche unbedachten Rohnotizen zum klassischen „Smoking Gun“ — einem handfesten Beweis für Benachteiligung oder toxische Führung, der teure Vergleiche nach sich zieht.
In Europa verbietet Art. 9 DSGVO die ungeschützte Verarbeitung besonderer Kategorien personenbezogener Daten (Gesundheit, psychische Belastung, Burnout-Symptome, private Krisen). Die Ablage solcher sensiblen Daten im unverschlüsselten Firmen-Wiki ohne strenge Einwilligungen und Zugriffsprotokolle stellt einen eklatanten Compliance-Verstoß dar.
Die Zwei-Kreise-Architektur: Praxislösung für Management und HR
Gänzlich auf Notizen zu verzichten, ist keine Option: Ohne Protokollierung verpuffen Absprachen binnen Wochen, und halbjährliche Performance Reviews verkommen zum Ratespiel. Die Lösung liegt in einer sauberen architektonischen Trennung der Verantwortungsbereiche (Separation of Concerns).
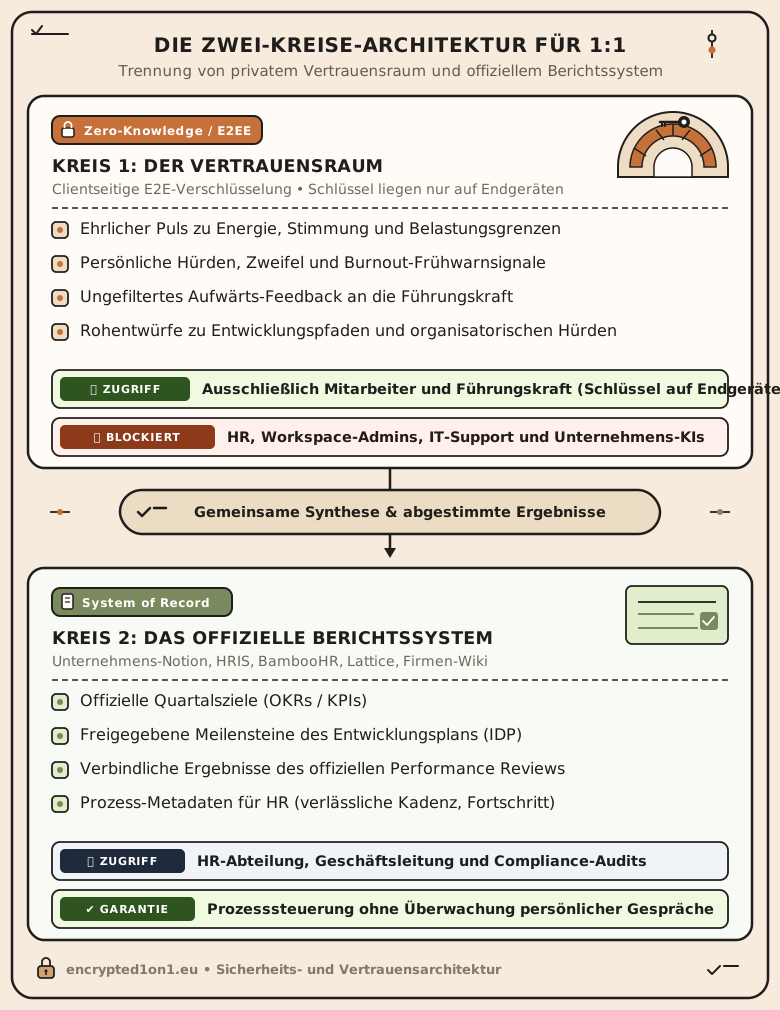
- Kreis 1: Der Vertrauensraum (Zero-Knowledge / E2EE): Ein Werkzeug mit clientseitiger Ende-zu-Ende-Verschlüsselung, bei dem kryptografische Schlüssel ausschließlich auf den Endgeräten der beiden Teilnehmer liegen. Hier finden verletzliche Gespräche statt: ehrliche Energie-Checks, persönliche Hürden, Kritik an Abläufen und vertrauliche Karrierewünsche. Weder HR, noch Systemadministratoren, noch Unternehmens-KIs können den Klartext mathematisch entschlüsseln.
- Kreis 2: Das offizielle Berichtssystem (System of Record): Das offizielle HRIS, BambooHR, Lattice oder Firmen-Wiki. Hierhin übertragen Manager und Mitarbeiter nur gemeinsam verabschiedete, formale Ergebnisse: freigegebene Quartalsziele (OKRs), den individuellen Entwicklungsplan (IDP) und offizielle Review-Zusammenfassungen.
Für HR ist die Einsicht in persönliche Befindlichkeiten weder nötig noch rechtlich ratsam. Um die Führungsqualität zu steuern, genügen Metadaten: Werden 1:1-Gespräche verlässlich alle zwei Wochen geführt? Gibt es auffällige Ausfälle? Wie steht es um den Fortschritt vereinbarter Entwicklungsziele? So bleibt die Prozessqualität gesichert — ohne Überwachung.
Fazit
Aufrichtiges Vertrauen entsteht nicht durch Paragrafen in HR-Richtlinien, sondern durch den Schutz persönlicher Grenzen. Wenn Unternehmen von Mitarbeitern verlangen, ihre intimsten beruflichen Sorgen Plattformen mit Admin-Export-Button anzuvertrauen, ernten sie Schweigen, Dienst nach Vorschrift und überraschende Kündigungen von Leistungsträgern.
Echte Offenheit erblüht erst dort, wo Privatsphäre durch mathematische Garantien und saubere Kreistrennung geschützt ist — gestützt auf Kryptografie statt auf bloße Absichtserklärungen.
Quellen und weiterführende Literatur
- Bernstein, Ethan S. (2012). „The Transparency Paradox: A Role for Privacy in Organizational Learning and Operational Control“. Administrative Science Quarterly, 57(2), 181–216.
- Bernstein, Ethan S. (2014). „The Transparency Trap“. Harvard Business Review, Oktober 2014.
- Edmondson, Amy C. (2018). „The Fearless Organization: Creating Psychological Safety in the Workplace for Learning, Innovation, and Growth“. John Wiley & Sons (Bücherregal-Zusammenfassung).
- Grove, Andrew S. (1983). „High Output Management“. Random House (Bücherregal-Zusammenfassung).
- Google re:Work. „Project Aristotle (Psychologische Sicherheit im Team) & Project Oxygen (Erfolgsfaktoren von Führungskräften)“.
- Notion Help Center. „Workspace-weiten Export durchführen & private Seiten im Enterprise-Tarif“.
- Slack Help Center & Discovery API. „Workspace-Daten exportieren“ und „A guide to Slack’s Discovery APIs für DLP-Systeme und Compliance“.
- The Sedona Conference. „Commentary on Legal Holds and ESI in Employment Disputes“ / Federal Rules of Civil Procedure (FRCP Rules 26 & 34).
- Europäische Union (DSGVO). „Datenschutz-Grundverordnung — Artikel 9 (Verarbeitung besonderer Kategorien personenbezogener Daten)“.