На каждой конференции по менеджменту звучат призывы поощрять уязвимость и строить культуру искренней обратной связи. Руководители заводят аккуратные шаблоны в приватном разделе корпоративного Notion или чат в Slack, а затем удивляются, почему разговоры скатываются в дежурный пересказ тикетов. Причина не в нежелании открываться: сотрудники прекрасно понимают, что у корпоративных облаков нет тайны переписки.
Парадокс прозрачности: как наблюдаемость убивает искренность
В 2012 году профессор Гарвардской школы бизнеса Итан Бернштейн (Ethan Bernstein) опубликовал фундаментальное исследование «The Transparency Paradox» в Administrative Science Quarterly, позже развив его в программной статье «The Transparency Trap» для Harvard Business Review. Бернштейн исследовал поведение сотрудников при разной степени открытости рабочих процессов и зафиксировал контринтуитивный факт: тотальная прозрачность и постоянная наблюдаемость снижают реальную продуктивность и блокируют открытый диалог.
Когда люди знают, что за их словами или записями могут наблюдать со стороны, они перестают экспериментировать и переключаются на так называемое «показное соответствие» (performing for observers). В открытых зонах сотрудники играют роль идеальных исполнителей. И только за ширмой — в закрытых пространствах — они начинают работать с полной отдачей и называть вещи своими именами. Бернштейн сформулировал ключевой вывод: для обучения и развития командам жизненно необходимы «зоны приватности» (zones of privacy).
Встреча 1-на-1 задумывалась как главная зона доверия. В работах профессора Эми Эдмондсон (Amy Edmondson, «The Fearless Organization») психологическая безопасность определяется как уверенность в том, что открытое признание ошибки, усталости или сомнений не обернется против человека. Но как только заметка ложится в корпоративную базу знаний компании, возникает классический эффект сдерживания (chilling effect): сотрудник включает внутреннюю самоцензуру, и встреча теряет 50-кратный управленческий рычаг, о котором писал Энди Гроув в High Output Management.
Техническая иллюзия: что скрывается за значком «Private»
Многие руководители искренне полагают: «Мы ведь создали страницу в личном разделе Notion и открыли доступ только подчиненному — никто посторонний туда не заглянет». Это опасное заблуждение относительно архитектуры корпоративных SaaS-платформ.
- Notion Enterprise и права Workspace Owner: Согласно официальной документации Notion, владельцы корпоративного рабочего пространства обладают полным административным доступом к данным. Функция Workspace Content Export позволяет выгрузить всё рабочее пространство целиком, включая страницы из личных разделов сотрудников (Private Pages). Кроме того, при увольнении сотрудника администратор может в один клик переназначить его личные страницы другому человеку (Transfer private pages) — и все исторические рефлексии переходят третьим лицам.
- Slack и выгрузки Compliance Export: В тарифных планах Slack Plus и Enterprise Grid предусмотрен корпоративный экспорт, позволяющий администраторам легально и незаметно для участников скачивать историю любых закрытых каналов и личных сообщений (Direct Messages). Через Slack Discovery API к чатам подключаются DLP-системы, индексирующие переписки в реальном времени.
- Корпоративный AI и утечки через RAG: С приходом Slack AI, Notion AI и Microsoft Copilot данные корпоративных баз непрерывно индексируются векторными моделями. Достаточно случайной ошибки в наследовании прав (over-permissioning), чтобы ИИ-ассистент услужливо процитировал фрагмент деликатного диалога в ответ на общий поисковый запрос коллеги из соседнего отдела.
Риски для HR и юристов: когда черновики становятся уликами
Хранение нефильтрованных заметок 1-на-1 в корпоративных инструментах несет прямую юридическую угрозу самой организации.
В англо-американской судебной практике существует институт eDiscovery (в частности, правила Federal Rules of Civil Procedure 26 и 34). Любые корпоративные записи признаются электронными данными (ESI). Если уволенный сотрудник подает иск о дискриминации, незаконном увольнении или оспаривании компенсации, судебный запрос (subpoena) обязывает компанию предоставить всю электронную переписку и заметки менеджеров.
На эмоциональных 1-на-1 руководитель часто делает поспешные пометки: «Кажется, коллега не справляется с темпом из-за возраста/детей/здоровья» или «Устал от постоянных споров о переработках». В зале суда эти неотшлифованные рабочие записи превращаются в «дымящийся пистолет» (smoking gun) — прямое подтверждение предвзятости, что приводит к огромным судебным издержкам.
В европейском праве (ст. 9 GDPR) сведения о ментальном и физическом здоровье (выгорание, депрессия, диагнозы, личные драмы) относятся к специальной категории персональных данных. Хранение таких подробностей в незашифрованном корпоративном облаке без строгого протокола согласий и аудита доступа — прямое комплаенс-нарушение.
Архитектура двух контуров: практическое решение для лидеров и HR
Отказываться от ведения заметок нельзя: без преемственности (continuity) договоренности забываются за месяц, а ежегодное Performance Review превращается в лотерею воспоминаний. Решение заключается в строгом разделении контуров ответственности (Separation of Concerns).
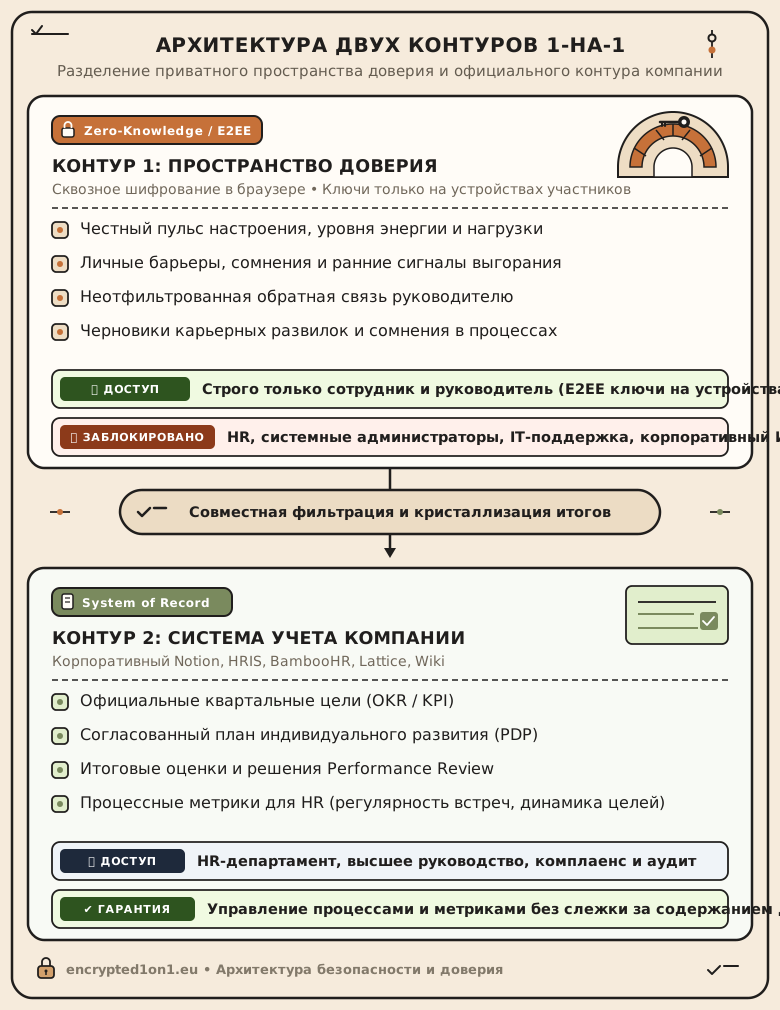
- Контур 1: Пространство доверия (Zero-Knowledge / E2EE): Защищенный инструмент со сквозным клиентским шифрованием, где ключи хранятся только у руководителя и сотрудника. Здесь фиксируются эмоциональный пульс, реальные блокеры, сомнения в процессах и черновики карьерных развилок. Ни у HR, ни у системных администраторов, ни у корпоративных нейросетей нет математической возможности расшифровать эти данные.
- Контур 2: Официальная база компании (System of Record): Корпоративный HRIS, BambooHR или корпоративная база знаний. Сюда попадают исключительно взвешенные, обоюдно согласованные артефакты: утвержденные квартальные цели (OKR), план индивидуального развития (PDP) и согласованные выводы по итогам полугодия.
Для контроля качества менеджмента HR-департаменту не нужно читать личные откровения. Для оценки здоровья процессов достаточно метаданных: соблюдается ли регулярный ритм встреч (раз в две недели), нет ли хронических отмен и какова динамика закрытия развивающих целей. Процесс находится под контролем без вторжения в частное пространство.
Главный вывод
Истинная культура откровенности строится не на лозунгах во внутренних манифестах, а на уважении к границам человека. Когда компания заставляет сотрудников доверять сокровенные мысли системам с кнопкой «Экспорт для администратора», она неизбежно получает тишину, формализм и внезапные увольнения ключевых специалистов.
Откровенность возможна только там, где безопасность гарантирована математикой и прозрачными правилами разделения контуров, а не обещанием «мы не будем подглядывать».
Источники и материалы для изучения
- Bernstein, Ethan S. (2012). «The Transparency Paradox: A Role for Privacy in Organizational Learning and Operational Control». Administrative Science Quarterly, 57(2), 181–216.
- Bernstein, Ethan S. (2014). «The Transparency Trap». Harvard Business Review, October 2014.
- Edmondson, Amy C. (2018). «The Fearless Organization: Creating Psychological Safety in the Workplace for Learning, Innovation, and Growth». John Wiley & Sons (разбор книги в плейбуке).
- Grove, Andrew S. (1983). «High Output Management». Random House (разбор книги в плейбуке).
- Google re:Work. «Project Aristotle (исследование психологической безопасности) и Project Oxygen (атрибуты эффективного лидерства)».
- Notion Help Center. «Export your content & Workspace-wide export in Enterprise Plan».
- Slack Help Center & Discovery API. «Export your workspace data» и «A guide to Slack’s Discovery APIs for DLP / eDiscovery».
- The Sedona Conference. «Commentary on Legal Holds and ESI in Employment Disputes» / Federal Rules of Civil Procedure (FRCP Rules 26 & 34).
- European Union (GDPR). «General Data Protection Regulation — Article 9 (Special categories of data)».