Cada manual de gestión moderna insiste en la vulnerabilidad, la franqueza radical y la seguridad psicológica. Los líderes configuran elegantes plantillas en carpetas privadas de Notion o mensajes directos en Slack, para luego preguntarse por qué las reuniones se reducen a rutinarios repasos de tickets de Jira. La razón no es la falta de empatía: los empleados son suficientemente perspicaces para saber que las nubes corporativas no guardan secretos.
La paradoja de la transparencia: cómo la vigilancia apaga la sinceridad
En 2012, el profesor de Harvard Business School Ethan Bernstein publicó una investigación seminal titulada «The Transparency Paradox» en Administrative Science Quarterly, continuada con su artículo en Harvard Business Review «The Transparency Trap». Bernstein analizó el comportamiento de los empleados bajo distintos niveles de visibilidad y demostró una verdad contraintuitiva: la transparencia excesiva y la observabilidad constante reducen el rendimiento real y clausuran el diálogo sincero.
Cuando los profesionales saben que sus notas o conversaciones pueden ser fiscalizadas por terceros, dejan de experimentar y adoptan una postura escénica (performing for observers). En espacios abiertos, la gente actúa con estricta conformidad fingida. Solo tras una cortina de privacidad —en espacios protegidos— se atreven a asumir riesgos, admitir errores y hablar con franqueza. Bernstein concluyó que para aprender e innovar, los equipos necesitan imperativamente «zonas de privacidad» (zones of privacy).
Una reunión 1 a 1 nació precisamente como esa zona de privacidad. En los estudios de Amy Edmondson (The Fearless Organization), la seguridad psicológica se define como la certeza de no ser castigado o juzgado por mostrar dudas, cometer fallos o manifestar inquietudes. Pero en cuanto las notas se almacenan en el SaaS corporativo, se activa el efecto desalentador (chilling effect): se impone la autocensura y la reunión pierde el apalancamiento multiplicador descrito por Andy Grove en High Output Management.
La ilusión técnica: qué hay detrás del icono de candado «Privado»
Muchos responsables se tranquilizan pensando: «Configuramos los permisos solo para mí y mi colaborador; nadie más tiene acceso». En infraestructuras SaaS corporativas, esto es un grave espejismo.
- Notion Enterprise y permisos de Workspace Owner: La documentación oficial de Notion estipula que los administradores del espacio de trabajo tienen potestad integral sobre los datos. La funcionalidad Workspace Content Export permite descargar el espacio completo, incluyendo las páginas creadas en la sección privada de cada empleado. Además, al causar baja un miembro, el administrador puede reasignar sus páginas privadas a otra persona con un solo clic (Transfer private pages), exponiendo años de reflexiones íntimas.
- Slack Compliance Exports y DLP en segundo plano: En los planes Plus y Enterprise Grid, Slack ofrece exportaciones de cumplimiento que archivan canales cerrados y mensajes directos (DMs) sin avisar a los participantes. Mediante la Slack Discovery API, sistemas DLP externos analizan conversaciones privadas en tiempo real.
- IA corporativa y fugas por RAG: Con Slack AI, Notion AI y Microsoft Copilot indexando los repositorios de la empresa mediante RAG, un error sutil en la herencia de permisos (over-permissioning) basta para que el asistente de IA cite notas delicadas de un 1 a 1 al responder una búsqueda cotidiana de cualquier compañero.
Riesgos jurídicos y para RR. HH.: cuando los borradores se vuelven pruebas incriminatorias
Conservar notas de 1 a 1 sin procesar en sistemas de la empresa no solo deteriora la cultura, sino que plantea contingencias legales críticas.
En los litigios laborales bajo regímenes como eDiscovery (reglas FRCP 26 y 34 en EE. UU. y equivalentes internacionales), todos los registros corporativos constituyen información electrónicamente almacenada (ESI). Ante una demanda por despido injustificado, discriminación o represalias, una orden judicial obliga a la compañía a exhibir todas las notas de los mandos.
En un diálogo de confianza, un mánager suele anotar impresiones inmediatas y subjetivas: «Le cuesta mantener el ritmo, quizá por motivos familiares o de salud» o «Cansado de sus quejas continuas sobre horas extra». En un juzgado, estas notas informales se transforman en una prueba irrefutable (smoking gun) de sesgo o entorno laboral hostil, acarreando indemnizaciones millonarias.
En Europa, el artículo 9 del RGPD clasifica la información sobre salud física y mental (agotamiento, bajas médicas, terapia, crisis personales) como categoría especial de datos personales. Alojar dichos comentarios sin cifrar en un wiki corporativo sin consentimiento específico ni auditoría de accesos infringe de lleno la normativa.
La arquitectura de dos circuitos: guía práctica para mánagers y RR. HH.
Prescindir de las notas tampoco es viable: sin continuidad, los compromisos caen en el olvido en cuestión de semanas y la evaluación de desempeño semestral se convierte en un ejercicio de memoria defectuosa. La solución reside en la separación de incumbencias (Separation of Concerns).
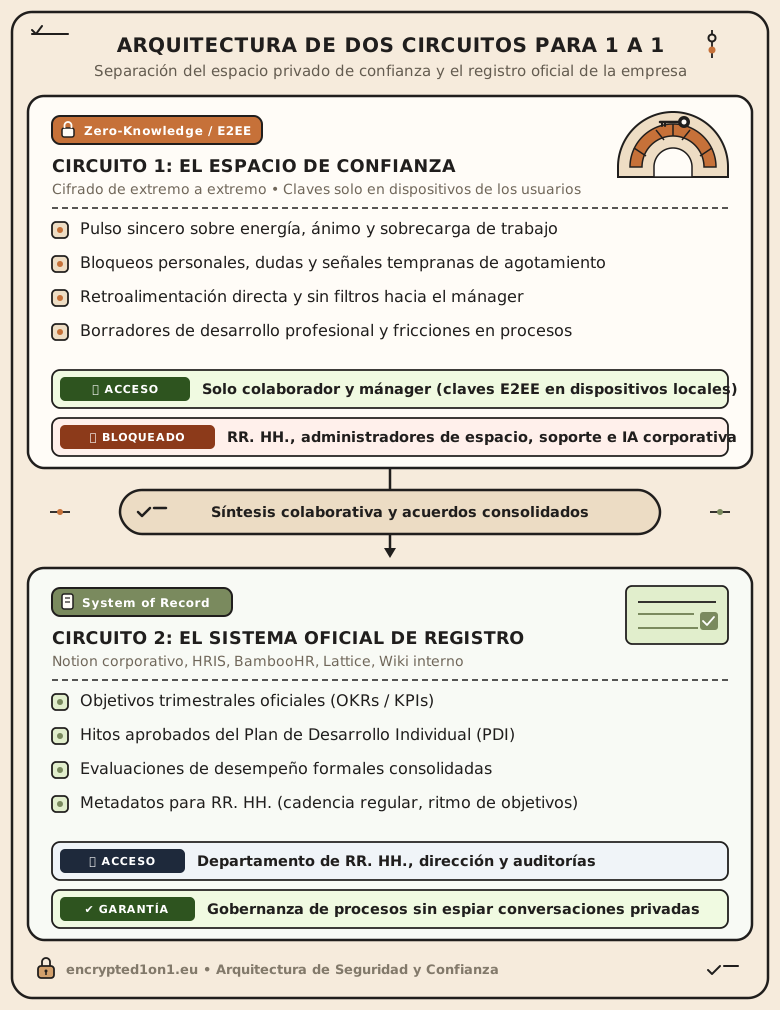
- Circuito 1: El espacio de confianza (Zero-Knowledge / E2EE): Una herramienta con cifrado de extremo a extremo en el navegador, donde las claves residen únicamente en los dispositivos del mánager y del colaborador. Aquí se abordan las conversaciones vulnerables: niveles de energía reales, tensiones interpersonales, dudas sobre procesos y aspiraciones de carrera no pulidas. Ni RR. HH., ni los administradores, ni los modelos de IA corporativos tienen la capacidad matemática de leer este texto plano.
- Circuito 2: El sistema oficial de registro (System of Record): El HRIS corporativo, BambooHR, Lattice o el wiki de la empresa. Aquí, responsable y empleado cristalizan conjuntamente solo artefactos oficiales consensuados: objetivos trimestrales (OKRs), planes de desarrollo individual (PDI) y valoraciones formales.
Los directores de RR. HH. no necesitan —ni les conviene legalmente— examinar confesiones privadas. Para velar por la salud organizativa son suficientes los metadatos: ¿Se respeta la cadencia quincenal de los 1 a 1? ¿Se producen cancelaciones reiteradas? ¿Cuál es el grado de avance de los hitos acordados? De este modo se garantiza el control del proceso sin vulnerar la intimidad.
Conclusión
La confianza mutua no se impone mediante manuales de conducta; se cimienta en el respeto a los límites individuales. Cuando una organización exige a su plantilla confiar sus mayores inquietudes a plataformas dotadas de botones de exportación para administradores, cosecha silencio, conformismo pasivo y fugas inesperadas de talento estratégico.
La auténtica franqueza solo florece cuando la privacidad está blindada por garantías matemáticas y una rigurosa separación de circuitos, sustituyendo las promesas de buena fe por criptografía comprobable.
Fuentes y lecturas recomendadas
- Bernstein, Ethan S. (2012). «The Transparency Paradox: A Role for Privacy in Organizational Learning and Operational Control». Administrative Science Quarterly, 57(2), 181–216.
- Bernstein, Ethan S. (2014). «The Transparency Trap». Harvard Business Review, octubre de 2014.
- Edmondson, Amy C. (2018). «The Fearless Organization: Creating Psychological Safety in the Workplace for Learning, Innovation, and Growth». John Wiley & Sons (resumen en la biblioteca).
- Grove, Andrew S. (1983). «High Output Management». Random House (resumen en la biblioteca).
- Google re:Work. «Project Aristotle (seguridad psicológica) y Project Oxygen (cualidades directivas)».
- Notion Help Center. «Exportar contenido del espacio de trabajo y gestión de páginas privadas en Enterprise».
- Slack Help Center & Discovery API. «Exportar datos del espacio de trabajo» y «A guide to Slack’s Discovery APIs para integración con DLP».
- The Sedona Conference. «Commentary on Legal Holds and ESI in Employment Disputes» / Federal Rules of Civil Procedure (Reglas FRCP 26 y 34).
- Unión Europea (RGPD). «Reglamento General de Protección de Datos — Artículo 9 (Tratamiento de categorías especiales de datos)».