Tous les manuels de management moderne célèbrent la vulnérabilité, la franchise radicale et la sécurité psychologique. Les managers créent de jolis modèles dans une section privée de Notion ou échangent par messages directs dans Slack, avant de s’étonner que leurs échanges se réduisent à des bilans mécaniques de tickets Jira. La cause n’est pas un manque d’ouverture : les collaborateurs savent pertinemment que les clouds d’entreprise ignorent le secret professionnel.
Le paradoxe de la transparence : comment la surveillance éteint la franchise
En 2012, le professeur Ethan Bernstein de la Harvard Business School publiait une étude fondatrice intitulée « The Transparency Paradox » dans Administrative Science Quarterly, prolongée par son article dans la Harvard Business Review « The Transparency Trap ». Bernstein a analysé les réactions des salariés face à différents niveaux de visibilité pour révéler une vérité contre-intuitive : une transparence excessive et une observabilité constante dégradent les performances réelles et étouffent le dialogue authentique.
Dès lors que les collaborateurs savent que leurs écrits ou leurs paroles peuvent être consultés par leur hiérarchie, ils cessent d’expérimenter pour basculer dans le conformisme de façade (performing for observers). Dans les espaces ouverts, on récite des réponses convenues. C’est uniquement à l’abri des regards — derrière des zones protégées — que les individus osent prendre des risques, reconnaître leurs blocages et s’exprimer sans fard. Bernstein en a tiré un principe fondamental : pour progresser, les équipes ont un besoin vital de « zones de confidentialité » (zones of privacy).
L’entretien 1 à 1 a été imaginé précisément comme cette zone de confiance. Selon les recherches d’Amy Edmondson (The Fearless Organization), la sécurité psychologique repose sur la certitude qu’une faiblesse, une question ou une erreur avouée ne sera pas retournée contre soi. Dès qu’une note est consignée dans un outil SaaS d’entreprise, le chilling effect (effet dissuasif) prend le relais : l’autocensure s’impose et la réunion perd l’effet de levier managérial démultiplié décrit par Andy Grove dans High Output Management.
L’illusion technique : ce que dissimule le cadenas « Privé »
Beaucoup de responsables se rassurent : « Nous avons restreint les droits à moi et mon collaborateur, personne d’autre n’y a accès ». Dans l’écosystème SaaS d’entreprise, c’est un dangereux mirage.
- Notion Enterprise et prérogatives de Workspace Owner : La documentation officielle de Notion l’établit sans équivoque : les administrateurs d’espace de travail disposent d’un contrôle intégral. L’option Workspace Content Export leur permet d’exporter l’intégralité de l’espace, y compris les pages situées dans la section privée personnelle des utilisateurs. De surcroît, lors du départ d’un salarié, l’administrateur peut réassigner ses pages privées à un autre membre en un clic (Transfer private pages), transmettant des années d’échanges confidentiels à des tiers.
- Exports de conformité Slack et DLP en arrière-plan : Sur les offres Plus et Enterprise Grid, Slack propose des exports de conformité archivant silencieusement les canaux fermés et les messages directs privés (DMs). Via l’API Slack Discovery, des solutions DLP analysent également les conversations directes en temps réel.
- IA d’entreprise et fuites par RAG : Avec Slack AI, Notion AI et Microsoft Copilot indexant les données internes en continu via RAG, une simple anomalie d’héritage de droits (over-permissioning) permet à un assistant IA de citer des extraits sensibles d’un 1 à 1 en réponse à la requête anodine d’un collègue d’une autre équipe.
Risques juridiques et RH : quand les brouillons deviennent des preuves à charge
Conserver des notes brutes de 1 à 1 dans les référentiels de l’entreprise ne fragilise pas seulement la culture interne ; cela expose l’organisation à des risques juridiques majeurs.
Dans les litiges de droit du travail soumis aux règles de eDiscovery (telles que les règles FRCP 26 et 34 aux États-Unis et leurs équivalents en droit comparé), toutes les traces écrites constituent des informations électroniques exigibles (ESI). En cas de plainte pour licenciement abusif, discrimination ou harcèlement, une réquisition judiciaire contraint l’employeur à verser aux débats toutes les notes des managers.
Au détour d’un point individuel, un responsable note parfois des impressions subjectives à la volée : « Semble distrait, sans doute dépassé par sa vie de famille ou sa santé » ou « Lassé de ses plaintes récurrentes sur les heures supplémentaires ». Devant un tribunal, ces bribes deviennent une preuve accablante (smoking gun) attestant d’un préjugé ou d’un environnement hostile, ouvrant la voie à de lourdes condamnations pécuniaires.
En Europe, l’article 9 du RGPD qualifie les éléments relatifs à la santé physique ou mentale (épuisement professionnel, arrêt maladie, fragilité psychologique) de données sensibles. Enregistrer ces observations sans chiffrement fort dans un wiki d’entreprise sans consentement explicite ni traçabilité stricte constitue une infraction réglementaire directe.
L’architecture à double circuit : guide opérationnel pour managers et RH
Supprimer totalement les notes n’est pas envisageable : sans traçabilité, les engagements s’évaporent en quelques semaines et l’entretien annuel d’évaluation se transforme en exercice d’amnésie collective. La réponse réside dans la séparation des responsabilités (Separation of Concerns).
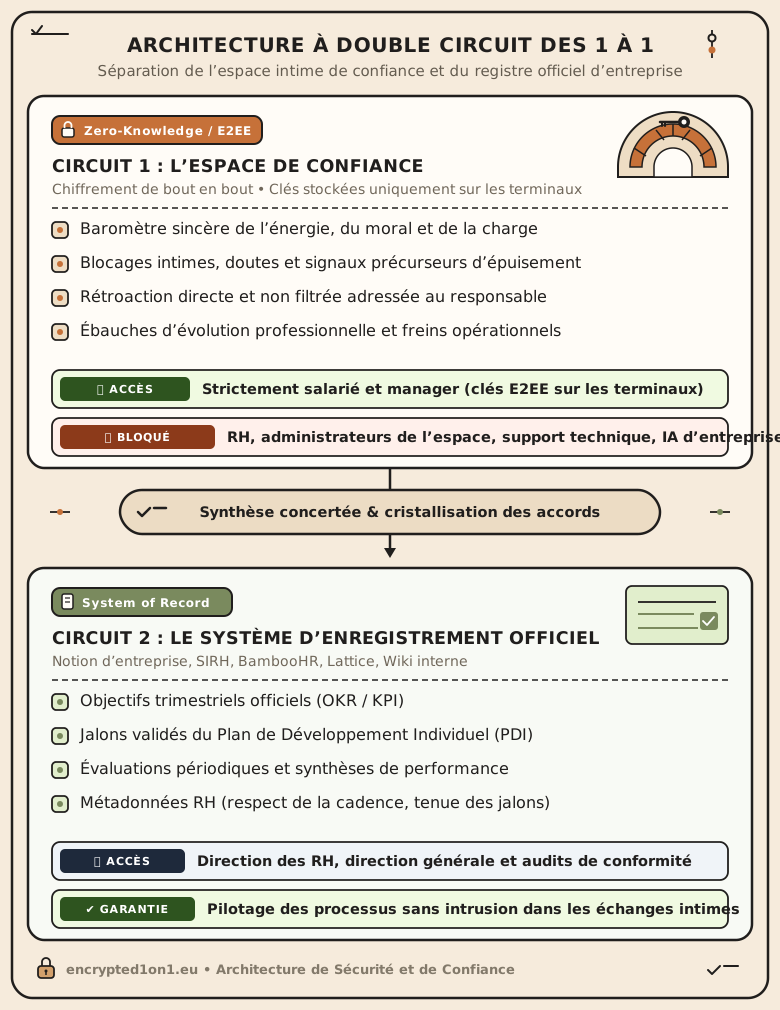
- Circuit 1 : L’espace de confiance (Zero-Knowledge / E2EE) : Un outil sécurisé par un chiffrement de bout en bout côté navigateur, où les clés cryptographiques n’appartiennent qu’au manager et à son collaborateur. C’est le sanctuaire de la vulnérabilité : ressenti énergétique, irritants personnels, doutes sur les méthodes et ébauches de trajectoire. Ni les RH, ni les administrateurs système, ni les modèles d’IA d’entreprise ne peuvent déchiffrer ce texte brut.
- Circuit 2 : Le système d’enregistrement officiel (System of Record) : Le SIRH d’entreprise, BambooHR, Lattice ou l’intranet. C’est ici que le responsable et le collaborateur cristallisent d’un commun accord les seuls livrables formels : les objectifs trimestriels (OKR), le plan de développement individuel (PDI) et les synthèses officielles d’évaluation.
Pour piloter la qualité managériale, les directions RH n’ont aucun besoin — ni intérêt juridique — d’espionner les états d’âme. Les métadonnées suffisent amplement : le rythme bimensuel est-il maintenu ? Y a-t-il des annulations répétées ? Quel est le taux d’avancement des jalons convenus ? Le pilotage reste rigoureux, sans jamais violer l’intimité des collaborateurs.
Conclusion
La confiance mutuelle ne se décrète pas par des chartes RH ; elle s’établit par le respect des limites personnelles. Quand une entreprise impose à ses équipes de confier leurs doutes les plus intimes à des outils pourvus d’un bouton d’export administrateur, elle récolte le silence, la conformité de façade et le départ inattendu de ses meilleurs éléments.
La véritable franchise ne peut s’épanouir que lorsque la confidentialité repose sur des garanties mathématiques et une séparation étanche des circuits, substituant la cryptographie aux promesses d’intention.
Sources et lectures recommandées
- Bernstein, Ethan S. (2012). « The Transparency Paradox: A Role for Privacy in Organizational Learning and Operational Control ». Administrative Science Quarterly, 57(2), 181–216.
- Bernstein, Ethan S. (2014). « The Transparency Trap ». Harvard Business Review, octobre 2014.
- Edmondson, Amy C. (2018). « The Fearless Organization: Creating Psychological Safety in the Workplace for Learning, Innovation, and Growth ». John Wiley & Sons (fiche de synthèse dans le guide).
- Grove, Andrew S. (1983). « High Output Management ». Random House (fiche de synthèse dans le guide).
- Google re:Work. « Project Aristotle (sécurité psychologique) et Project Oxygen (compétences managériales) ».
- Centre d’aide Notion. « Exporter le contenu de l’espace de travail et transfert de pages privées dans l’offre Enterprise ».
- Centre d’assistance Slack & Discovery API. « Exporter les données de l’espace de travail » et « A guide to Slack’s Discovery APIs pour DLP et eDiscovery ».
- The Sedona Conference. « Commentary on Legal Holds and ESI in Employment Disputes » / Federal Rules of Civil Procedure (Règles FRCP 26 et 34).
- Union européenne (RGPD). « Règlement général sur la protection des données — Article 9 (Traitement de catégories particulières de données) ».