Katra mūsdienu vadības grāmata aicina veicināt ievainojamību, radikālu atklātību un psiholoģisko drošību. Vadītāji izveido glītas veidnes korporatīvā Notion privātajā sadaļā vai Slack tiešajās ziņās, bet pēc tam brīnās, kāpēc sarunas ātri pārtop formālās atskaitēs par Jira uzdevumiem. Iemesls nav cilvēku noslēgtība: darbinieki skaidri apzinās, ka korporatīvajos mākoņos nepastāv sarakstes noslēpums.
Caurspīdīguma paradokss: kā novērošana iznīcina atklātību
2012. gadā Hārvarda Biznesa skolas profesors Ītans Bernstīns (Ethan Bernstein) publicēja fundamentālu pētījumu «The Transparency Paradox» žurnālā Administrative Science Quarterly, vēlāk to padziļinot Harvard Business Review rakstā «The Transparency Trap». Bernstīns pētīja darbinieku uzvedību dažādos caurspīdīguma apstākļos un pierādīja paradoksālu patiesību: pārmērīga caurspīdība un pastāvīga novērojamība degradē reālo produktivitāti un bloķē atklātu dialogu.
Tiklīdz darbinieki zina, ka viņu rīcību vai pierakstus var kontrolēt no augšas, viņi pārstāj eksperimentēt un sāk demonstrēt „parauguzvedību” (performing for observers). Atvērtā vidē cilvēki izliekas par ideāliem izpildītājiem. Tikai aiz aizslietņa — drošās zonās — viņi uzņemas riskus, risina patiesās problēmas un runā tiešu valodu. Bernstīns secināja: organizācijas attīstībai un mācīšanās procesam komandām ir kritiski nepieciešamas „privātuma zonas” (zones of privacy).
1 pret 1 saruna pēc savas būtības ir iecerēta kā šāda uzticības zona. Eimijas Edmondsones (Amy Edmondson, «The Fearless Organization») pētījumos psiholoģiskā drošība tiek definēta kā pārliecība, ka atklāta kļūdu, noguruma vai šaubu atzīšana netiks vērsta pret cilvēku. Taču, tiklīdz piezīmes nonāk korporatīvajā SaaS rīkā, iestājas atturošais efekts (chilling effect): darbinieks ieslēdz iekšējo pašcenzūru, un saruna zaudē to 50-kārtīgo vadības sviru, par kuru rakstīja Endijs Grovs grāmatā High Output Management.
Tehniskā ilūzija: kas slēpjas aiz „Privāts” slēdzenes ikonas
Daudzi komandu vadītāji maldīgi uzskata: „Mēs taču iestatījām piekļuvi tikai sev un padotajam — neviens cits to neredz”. Korporatīvajā SaaS arhitektūrā tas ir bīstams pašapmāns.
- Notion Enterprise un Workspace Owner tiesības: Saskaņā ar Notion oficiālo dokumentāciju darba telpas īpašniekiem ir pilnīga administratīva piekļuve saturam. Funkcija Workspace Content Export ļauj administratoram lejupielādēt visu darba telpu, ieskaitot lapas, kas atrodas darbinieku personīgajā privātajā sadaļā (Private Pages). Turklāt, darbiniekam aizejot no uzņēmuma, administrators ar vienu klikšķi var nodot viņa privātās lapas citam kolēģim (Transfer private pages), padarot gadiem krātās personiskās piezīmes pieejamas citiem.
- Slack atbilstības eksporti un fona DLP: Slack Plus un Enterprise Grid tarifu plānos ir pieejama korporatīvā eksportēšana, kas ļauj administratoriem likumīgi un dalībniekiem neredzot lejupielādēt visu slēgto kanālu un tiešo ziņu (Direct Messages) vēsturi. Ar Slack Discovery API starpniecību tiek pieslēgtas DLP sistēmas, kas analizē sarakstes reāllaikā.
- Korporatīvais AI un datu noplūdes caur RAG: Līdz ar Slack AI, Notion AI un Microsoft Copilot ienākšanu iekšējās bāzes nepārtraukti indeksē valodu modeļi. Pietiek ar nelielu kļūdu mantoto piekļuves tiesību konfigurācijā (over-permissioning), lai MI asistents citētu konfidenciālas 1 pret 1 piezīmes, atbildot uz cita kolēģa vispārīgu meklēšanas vaicājumu.
Juridiskie un personālvadības riski: kad darba melnraksti kļūst par pierādījumiem
Nefiltrētu 1 pret 1 piezīmju glabāšana uzņēmuma koplietošanas sistēmās rada tiešus juridiskus draudus pašai organizācijai.
Tiesvedības praksē saskaņā ar eDiscovery noteikumiem (piemēram, FRCP 26. un 34. noteikumi ASV un līdzīgi principi citur) visi korporatīvie ieraksti tiek kvalificēti kā elektroniski glabāta informācija (ESI). Ja bijušais darbinieks iesniedz prasību par nelikumīgu atlaišanu, diskrimināciju vai neizmaksātām prēmijām, tiesas rīkojums (subpoena) uzliek uzņēmumam par pienākumu uzrādīt visas vadītāju piezīmes.
Uzticības sarunā vadītājs nereti piefiksē subjektīvus un emocionālus vērojumus: „Šķiet izklaidīgs, iespējams, netiek galā ģimenes vai veselības problēmu dēļ” vai „Apnikuši nemitīgie strīdi par virsstundām”. Tiesas zālē šie neapstrādātie ieraksti pārtop par neapgāžamu pierādījumu (smoking gun) par aizspriedumiem vai naidīgu darba vidi, radot miljoniem eiro lielus zaudējumus.
Eiropas Savienībā saskaņā ar VDAR (GDPR) 9. pantu informācija par fizisko vai garīgo veselību (izdegšana, depresija, terapija, ģimenes krīzes) ir īpašu kategoriju personas dati. Šādu ziņu glabāšana nešifrētā korporatīvajā mākonī bez stingras piekrišanas procedūras un audita ir tiešs regulas pārkāpums.
Divu loku arhitektūra: praktisks risinājums vadītājiem un personāla vadībai
Pavisam atteikties no piezīmēm nedrīkst: bez pēctecības (continuity) vienošanās aizmirstas dažu nedēļu laikā, un pusgada novērtēšanas saruna pārvēršas par minēšanas spēli. Risinājums ir strukturāla atbildības loku nodalīšana (Separation of Concerns).
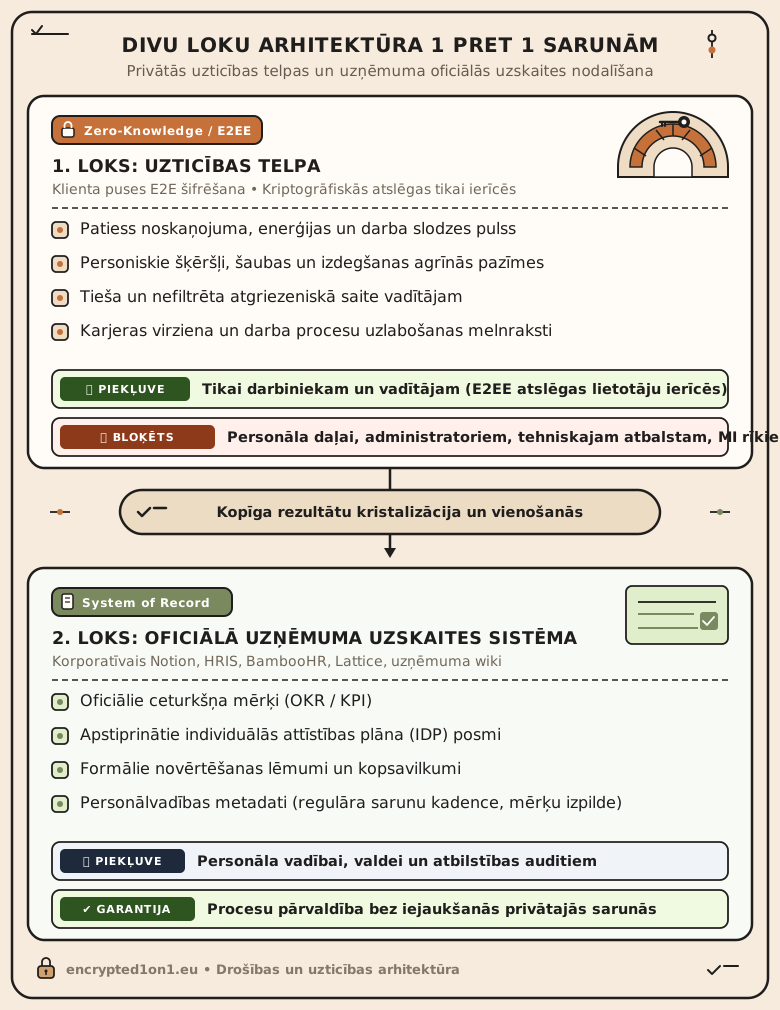
- 1. loks: Uzticības telpa (Zero-Knowledge / E2EE): Rīks ar klienta puses pilnīgu šifrēšanu (End-to-End Encryption), kur kriptogrāfiskās atslēgas glabājas tikai vadītāja un darbinieka ierīcēs. Šeit notiek atklātās sarunas: reālais enerģijas līmenis, personiskie šķēršļi, šaubas par procesiem un neapstrādāti karjeras plāni. Ne personāla daļai, ne administratoriem, ne korporatīvajiem neironu tīkliem nav matemātiskas iespējas atšifrēt šos datus.
- 2. loks: Oficiālā uzņēmuma uzskaites sistēma (System of Record): Uzņēmuma personāla sistēma (HRIS), BambooHR, Lattice vai iekšējā zināšanu bāze. Šeit vadītājs un darbinieks kopīgi fiksē tikai oficiāli saskaņotus rezultātus: apstiprinātos ceturkšņa mērķus (OKR), individuālās attīstības plānu (IDP) un oficiālos novērtējuma kopsavilkumus.
Personāla vadībai nav vajadzības — un juridiski nav vēlams — lasīt personiskus pārdzīvojumus. Lai pārraudzītu vadības kvalitāti, pilnīgi pietiek ar metadatiem: vai 1 pret 1 sarunas notiek regulāri reizi divās nedēļās? Vai nav sistemātisku atcelšanu? Kāds ir saskaņoto attīstības mērķu izpildes temps? Process tiek pārvaldīts nevainojami, neaskarot cilvēka privātumu.
Kopsavilkums
Patiesa uzticēšanās komandā nerodas no iekšējās kārtības lozungiem; tā balstās personīgo robežu cienīšanā. Kad organizācija liek darbiniekiem uzticēt savas sensitīvākās domas sistēmām, kurās pieejama administratora eksporta poga, tā neizbēgami saņem klusēšanu, pasīvu konformismu un negaidītu talantu aiziešanu.
Īsta atklātība ir iespējama tikai tur, kur privātumu garantē matemātika un skaidri nodalīti atbildības loki, nevis tukšs solījums „mēs neskatīsimies”.
Avoti un ieteicamā literatūra
- Bernstein, Ethan S. (2012). «The Transparency Paradox: A Role for Privacy in Organizational Learning and Operational Control». Administrative Science Quarterly, 57(2), 181–216.
- Bernstein, Ethan S. (2014). «The Transparency Trap». Harvard Business Review, oktobris 2014.
- Edmondson, Amy C. (2018). «The Fearless Organization: Creating Psychological Safety in the Workplace for Learning, Innovation, and Growth». John Wiley & Sons (grāmatas apskats rokasgrāmatā).
- Grove, Andrew S. (1983). «High Output Management». Random House (grāmatas apskats rokasgrāmatā).
- Google re:Work. «Project Aristotle (psiholoģiskā drošība) un Project Oxygen (efektīva vadītāja īpašības)».
- Notion palīdzības centrs. «Export your content & Workspace-wide export Enterprise plānā».
- Slack palīdzības centrs & Discovery API. «Datu eksports no darba vietas» un «A guide to Slack’s Discovery APIs atbilstībai un DLP».
- The Sedona Conference. «Commentary on Legal Holds and ESI in Employment Disputes» / Federal Rules of Civil Procedure (FRCP 26. un 34. noteikums).
- Eiropas Savienība (VDAR). «Vispārīgā datu aizsardzības regula — 9. pants (Īpašu kategoriju personas datu apstrāde)».